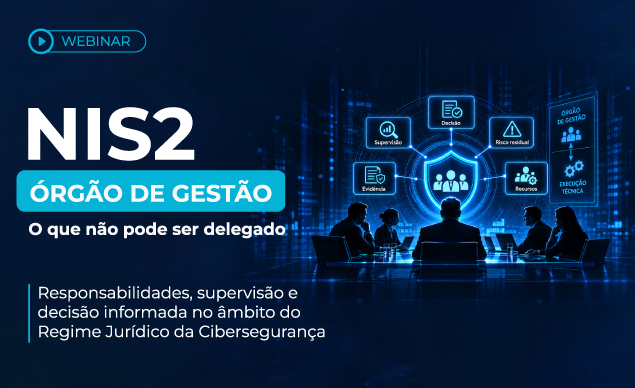
WEBINAR | NIS2 - Órgão de gestão: o que não pode ser delegado
Datas
21 de outubro de 2026
Local
Online
Horário
11:30 - 12:30
Duração
1 hora
Preço
Participação gratuita com inscrição obrigatória.
Ao participar neste webinar garante *20% de desconto na inscrição nos cursos NIS2 de 2026. *não acumula com outros descontos.
Consulte todos os cursos NIS2 aqui
Ao participar neste webinar garante *20% de desconto na inscrição nos cursos NIS2 de 2026. *não acumula com outros descontos.
Consulte todos os cursos NIS2 aqui
Enquadramento
O que não pode ser delegado e é responsabilidade do órgão de gestão de entidades essenciais e importantes?
Dando continuidade ao Ciclo de Webinars NIS2 promovido pela AEP, esta sessão centra-se no papel do órgão de gestão, de entidades essenciais e importantes, no âmbito do Regime Jurídico da Cibersegurança e numa distinção essencial: quem executa e quem decide.
A execução técnica pode ser assegurada por funções especializadas, mas existem responsabilidades que permanecem no órgão de gestão de entidades essenciais e importantes. Cabe-lhe tomar decisões informadas, assegurar os recursos necessários, acompanhar a implementação das medidas e dispor de informação e evidência que demonstrem uma supervisão efetiva.
Neste webinar, serão clarificados os principais pontos de atenção para administradores, gerentes e dirigentes dessas entidades: que informação deve chegar à gestão, que decisões exigem o seu envolvimento, como acompanhar o risco residual e como assegurar o registo das decisões e da respetiva supervisão.
Uma sessão para compreender, de forma prática, o que compete ao órgão de gestão no contexto da NIS2 e o que não pode ser simplesmente delegado nas equipas técnicas.
A AEP continuará a promover novas sessões deste Ciclo de Webinars NIS2 e a disponibilizar formação especializada, apoiando as organizações nas diferentes etapas do processo de conformidade com o Regime Jurídico da Cibersegurança.
Se pretende acompanhar as próximas iniciativas e ainda não recebe as nossas divulgações, subscreva aqui.
Ao participar neste webinar garante 20% de desconto* na inscrição nos
cursos NIS2 de 2026.
*Não acumulável com outros descontos em vigor.
Objetivos
- Clarificar as responsabilidades do órgão de gestão no âmbito da NIS2 e distingui-las da execução técnica.
- Identificar as principais decisões que exigem o envolvimento da gestão, nomeadamente ao nível dos recursos, prioridades e aceitação do risco.
- Reconhecer a informação que deve chegar à gestão para apoiar a tomada de decisão e o acompanhamento dos riscos de cibersegurança.
- Compreender a importância da supervisão, do escalamento de situações críticas e do registo das decisões tomadas.
Programa
11:30 | Abertura
11:35 | NIS2 e órgão de gestão: o que não pode ser delegado
12:05 | Apresentação do portefólio de formação NIS2
12:15 | Perguntas e respostas
12:30 | Encerramento
- AEP Formação
11:35 | NIS2 e órgão de gestão: o que não pode ser delegado
- Decisão executiva e execução técnica: responsabilidades distintas
- Que informação deve chegar ao órgão de gestão?
- Recursos, prioridades e condições para a execução
- Supervisão efetiva sem microgestão
- Risco residual: critérios de decisão e escalamento
- Evidência das decisões e do exercício da supervisão
12:05 | Apresentação do portefólio de formação NIS2
12:15 | Perguntas e respostas
12:30 | Encerramento
Formador
Henrique Necho
- Formador certificado
- 30 anos de experiência profissional em cibersegurança, auditoria, governação e conformidade regulatória em TIC.
- Responsável de Cibersegurança (CISO) em funções e foi CISO de entidade pública relevante de grande dimensão..
- Certificações profissionais: CISM, CISA e ISO/IEC 27001 Lead Implementer.
- Fundador da NEXUS TECHTRUST, que especifica a plataforma CYBERSECURE
Destinatários
Profissionais com responsabilidades de decisão, aprovação ou supervisão, nomeadamente:
Profissionais que apoiem diretamente o órgão de gestão, nomeadamente:
- membros de órgãos administração e de gestão de entidades essenciais e importantes;
- administradores executivos e não executivos;
- gerentes;
- diretores executivos (CEO);
- diretores-gerais;
- responsáveis máximos de unidades de negócio;
- outros titulares de responsabilidade executiva ou de supervisão.
Profissionais que apoiem diretamente o órgão de gestão, nomeadamente:
- CIOs;
- Responsáveis de Cibersegurança (CISO);
- responsáveis de gestão dos riscos;
- responsáveis de compliance;
- juristas internos;
- responsáveis de auditoria interna;
- encarregados de proteção de dados.
Contacto
AEP Formação
Ivone Silva | ivone.silva@aeportugal.pt
Tlm: +351 963 607 902 (Chamada para a rede móvel nacional)
Outras sugestões
ONLINE | NIS2 EXECUTA - Implementação Prática para Responsáveis de Cibersegurança
2, 6, 9, 13, 16, 20, 23 e 27 de novembro de 2026
ONLINE | NIS2 DECIDE - Responsabilidade, Risco e Decisão para Órgãos de Gestão, Direção e Administração
6, 13, 20 e 27* de novembro de 2026
ONLINE | NIS2 RESPONDE - Gestão e Notificação de Incidentes
10, 17 e 24 de novembro de 2026
ONLINE | NIS2 PROTEGE - Gestão da Cadeia de Abastecimento e Planos de Saída
10, 17 e 24 de novembro de 2026
ONLINE | NIS2 RH - Gestão de Recursos Humanos como Fator Crítico na Cibersegurança
4, 11 e 18 de dezembro de 2026
ONLINE | NIS2 CONTINUIDADE - Continuidade de Atividades, Recuperação de Desastres e Gestão de Crises
4, 11 e 18 de dezembro de 2026